loading...

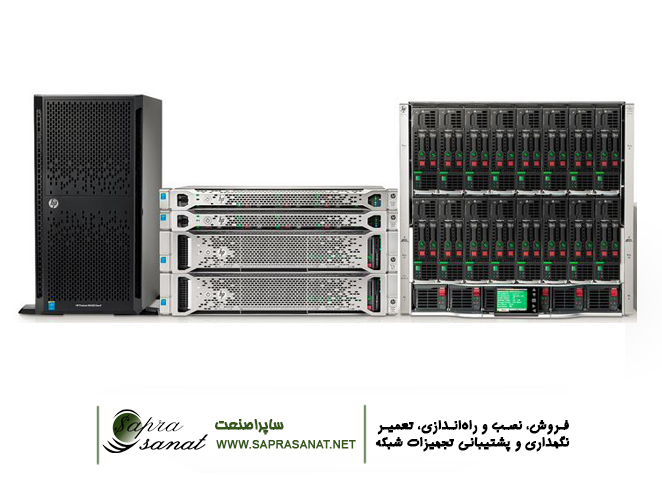
قیمت سرور اچ پی

بازدید : 129
شنبه 4 بهمن 1399 زمان : 17:12

FortiGate

معرفی FortiGate

FortiGate از محصولات امنیتی شرکت فورتی‌نت است که به‌صورت سیستم‌های مدیریت یکپارچه حملات، با هزینه مناسب از طریق ایجاد یک دیواره آتش و پیاده‌سازی پروفایل‌های امنیتی، امکانات AntiVirus ، سیستم جلوگیری از نفوذ، VPN، امکان وب فیلترینگ، AntiSpam و مدیریت ترافیک شبکه، امنیت بسیار بالایی را فراهم می‌سازد.

ابزارهای FortiGate‌ با دارابودن لایسنس (گواهینامه معتبر) EAL4+ و NSS، تنها سیستم امنیتی با تأییدیه چندباره از ICSA Lab‌هستند. از آنجایی‌که شرکت فورتی‌نت به طور منحصربه‌فرد تولیدکننده پردازنده‌های شتاب‌دهنده ASIC است، عملکرد بسیار عالی توسط FortiGateها با بهره‌گیری از تکنولوژي ASIC و نیز ادغام FortiOSبا FortiASIC و نسلهای جدید CPU، ارائه می‌شود. برای تکمیل نرم‌افزارهای آنتی‌ویروس و ارائه آن بر مبنای شبکه، توسط فورتی‌گیت‌ها یک لایه بحرانی به آن افزوده می‌شود و قابلیت پشتیبانی از استراتژی "پدافند در عمق" بدون افزایش هزینه و کاهش کارایی را ارائه می‌دهند.

به‌منظور راهبری بهتر شبکه ، فورتی‌گیت با بهره‌گیری از سخت‌افزارهای امنیتی یکپارچه، کاملا پرقدرت می تواند از شبکه با ابعاد و ترافیک گوناگون، در برابر نفوذ حملات و تهدیدات محافظت نماید.

ویژگی‌های شاخص FortiGate:

  • ضد هرزنامه
  • Intrusion Preventation(IPS)
  • پشتیبانی VoIP
  • ضد ویروس و ضد بدافزار
  • قابلیت روتینگ لایه 2 و 3
  • کنترلر بی سیم یکپارچه
  • WAN Optimization & Web Caching
  • Application Control

Next-Generation Firewall FortiGate

فایروال های نسل بعدی (NGFWs) ، با تأمین امنیت و نیز قابلیت اطمینان بالا از شبکه در برابر تهدیدات حفاظت می‌کند . FortiGate NGFWs با کاهش پیچیدگی و هزینه، امنیت بالایی را در مرکز داده، و لبه های شبکه ، بخش‌های داخلی و branch ها فراهم می‌سازد.

ویژگی‌های FortiGate NGFW

  • پشتیبانی از معماری امنیتی چندگانه برای حفاطت کامل
  • بهره‌گیری از فناوری جدید SPU به منظور افزایش کارایی در سرویس‌های امنیتی
  • جلوگیری از بدافزار مخفی در ترافیک های رمزدار با بهره گیری از سریع ترین موتورصنعت بازرسی SSL
  • پیاده‌سازی ساده به کمک یک پنجره‌ی مدیریتی با حجم کم و فعال‌سازی سرویس‌های امنیتی با قابلیت کنترل و دید در شبکه

سیستم‌های تشخیص نفوذ IPS (Intrusion Preventation System) در FortiGate

فناوری IPS به لحاظ اهمیت بالا، بخش بسیار مهم و اساسی در تأمین امنیت شبکه محسوب می‌شود. IPS با بازرسی دقیق و عمیق، از شبکه در برابر حملات هدفمند محافظت می‌کند. این تکنولوژی بیش از ده سال است که در FortiGate‌استفاده می‌شود. FotiGate IPS نسبت به IPS سنتی، راهکارهای جدید را پشتیبانی می‌کند.

ویژگی‌های FortiGate IPS

  • حفاظت از شبکه در برابر تهدیدات هدفمند، zero days، بوت‌نت با بازرسی عمیق
  • افزایش کارایی شبکه و بازرسی امنیتی عمیق با بهره‌گیری از تکنولوژی SPU
  • ممانعت از حملات پیشرفته با قابلیت پشتیبانی از یکپارچه‌سازی appliance یا cloud یا سندباکسینگ
  • بهره گیری از کنترلرهای برنامه های کاربردی و وب سرور مانند اسکریپت‌ها و SQL injection
  • مجهز به کنترلرهای حفاظت اطلاعات

فایروال‌های FortiGate به دو صورت دستگاه جهت نصب در رک و نیز ماشین‌مجازی با امکان پیاده‌سازی وجود دارد. این فایروال‌ها قدرت پردازشی متفاوت داشته و از تعداد پورت‌ها و اینترفیس‌ها، قدرت و توان پردازشی متفاوتی بهره‌مندند. و بر همین اساس به 5 گروه زیر تقسیم می‌شوند:

  • FortiGate Firewall سری Entry-level: با توان پردازشی کم و مناسب برای شرکت‌های کوچک تا متوسط
  • FortiGate Firewall سری Mid-range: توان پردازشی بالا و مناسب برای کسب‌و کارهای متوسط تا بزرگ
  • FortiGate Firewall سری High-end
  • FortiGate Firewall سری Ultra High-end
  • FortiGate Firewall سری Chassis

بازدید : 120
شنبه 20 دی 1399 زمان : 14:09

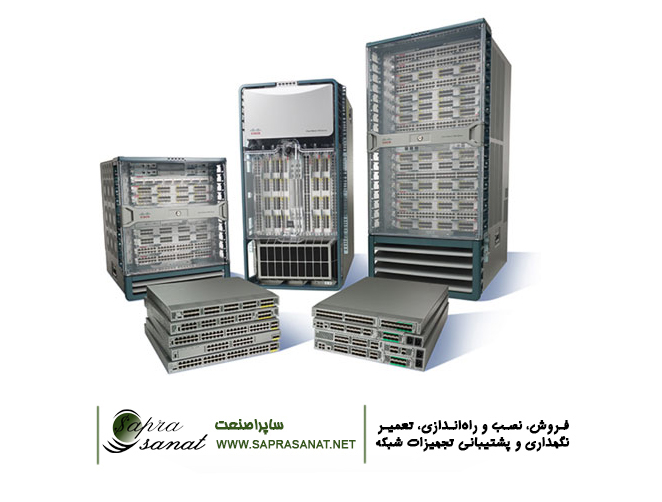
نمایندگی فروش محصولات سیسکو (Cisco)

در این نوشتار سعی داریم محصولات تولیدی شرکت سیسکو (Cisco) را معرفی کنیم و ویژگی‌ها و مشخصات برجسته آن‌ها را مورد بررسی قراردهیم. ساپراصنعت به عنوان یکی از شرکت‌هایی است که سالیان متمادی، در زمینه تأمین تجهیزات شبکه و نصب، پشتیبانی، نگهداری و آموزش فعالیت می‌کند و یکی از نمایندگان فروش تجهیزات تخصصی سیسکو در ایران است.

آشنایی با محصولات سیسکو (Cisco)

کمپانی سیسکو (Cisco) در زمینه طراحی و تولید تجهیزات شبکه و ارتباطی و نیز محصولات مرتبط با فناوری و ارائه خدمات، در جایگاه بزرگ‌ترین کمپانی دنیا قرار گرفته است. هم‌چنین این کمپانی برای انتقال صدا، تصویر و دیتا به تمامی دنیا نیز محصولاتی ارائه می‌دهد.

  • دیوارآتش (Firewall)

به منظور محافظت و نیز برقراری امنیت شبکه در برابر تهدیدات خارجی از فایروال استفاده می‌شود. مجموعه‌ای از سخت‌افزار و نرم‌‌افزار تحت عنوان فایروال مانع از این می‌شوند که بین کامپیوترهای موجود در داخل شبکه با خارج از آن ارتباطی برقرار شود. فایروال‌های سیسکو (Cisco Firewall) با نام PIX عرضه شده‌اند که همزمان با گستردگی فناوری سیسکو، فایروال‌های جدید با بهره‌مندی از تمامی قابلیت‌های PIX و اضافه‌شدن امکانات جدید با نام فایروال‌های ASA (Adaptive Security Appliance) طراحی و عرضه شده‌اند. مدل‌های مختلفی از این فایروال به منظور استفاده در سازمان‌های گوناگون وجود دارد که انتخاب مدل مناسب آن با توجه به ابعاد شبکه و دیگر مشخصات شبکه صورت می‌گیرد. قابلیت‌های این فایروال‌ها شبیه به هم است و شماره مدل پایین‌تر، نشان‌دهنده توان پایین‌تر آن است. مدل‌های این فایروال‌ها با شماره 55 نامگذاری شده‌اند، البته تعدادی از مدل‌ها قابلیت نصب روی سوئیچ‌های 6500 را دارند و یا نسخه مناسب محیط‌های مجازی هستند.

  • فایروال ASA سری 5500X- :
  • ASA5505-BUN-K9
  • ASA5510-BUN-K9
  • ASA5520-BUN-K9
  • ASA5540-BUN-K9
  • مرکز مدیریت سیسکو فایرپاور (Cisco Firepower Management Center)

این مرکز مدیریت سیسکو فایرپاور اطلاعات کاربران، برنامه‌ها، ابزارها و نیز تهدیدات شبکه را جمع‌آوری می‌کند و پس از تحلیل آنها به نقاط آسیب‌پذیر شبکه پی ‌می‌برد و در نتیجه راهکارهای امنیتی لازم برای شبکه را ارائه می‌دهد و به صورت یک مرکز مدیریت عصبی عمل می‌کند و بدین ترتیب تجهیزات امنیتی سیسکو در سیستم‌عامل‌های مختلف را انتخاب و کنترل می‌کند. مدیریت کامل و یکپارچه تجهیزاتی مانند فایروال، و نیز کنترل اپلیکیشن‌ها، ممانعت از نفوذ، اعمال فیلتر روی URL‌و AMP توسط این مرکز مدیریت فراهم می‌شود.

  • فایرپاور فایروال‌های نسل جدید سیسکو (NGFW Cisco Firepower)

فایروال‌های تولیدی کمپانی سیسکو (Cisco) به دو دسته به طور کلی تقسیم می‌شود:

- ASA Firewall with FirePower services

در ارتباط با فایروال‌های ASA در بالا گفته شد، اما آنچه به عنوان سری جدید فایروال‌های سیسکو معرفی شده است، فایروال‌های ASA به صورت ارتقایافته هستند که به کمک ماژول FirePower که به صورت نرم‌افزاری روی هارد SSD نصب می‌گردد به قابلیت FirePower‌مجهز می‌شوند.

- FirePower series Firewall

نسل جدید فایروال‌های سیسکو که در مقایسه با فایروال‌های سری ASA از پهنای باند (Throughput) بالاتری برخوردارند، فایروال‌های سری فایرپاور هستند. که در میان سری‌های مختلف عرضه شده از این خانواده، سری‌های 2100، 4100 و 9300 از اهمیت بالاتری برخوردارند.

لازم به ذکر است که امکان استفاده از قابلیت‌های فایرپاور فایروال‌های سیسکو، تنها با تهیه لایسنس‌های مرتبط فراهم می‌شود. با توجه به لایسنسی که تهیه شده است، قابلیت‌های متنوع فایروال‌های دارای FirePower نیز ارائه می‌گردد. برای تهیه این لایسنس‌ها می‌توانید همزمان با خرید فایروال و یا بعد از خرید آن، به صورت مجزا اقدام کنید.

  • مسیریاب (Router)

امروزه، ضرورتی که در اتصال شبکه‌ها به هم (اینترنت و یا سایت‌های از راه دور) وجود دارد، موجب استفاده گسترده از روتر‌ها شده است. روترها از تجهیزات اساسی شبکه‌های LAN و WAN محسوب می‌شوند. در ادارات دارای شعب در شهرستان‌های مختلف، استفاده از یک خط اختصاصی و اتصال آن به روترهای موجود در شعب، راه اتصال این شعبه‌ها به یکدیگر است در نتیجه به کمک روتر، اطلاعات میان شعبه‌ها انتقال ارسال می‌شوند و ترافیک‌هایی که ضرورتی ندارند، به منظور کاهش هزینه، فیلتر خواهند شد.

روترهای‌ASR (خدمات تجمعی) در لبه شبکه شرکت قرار می‌گیرند و عملکرد پیشرو در صنعت و نیز دسترس‌پذیری سریع به سرویس‌ها را ارائه می‌دهند.

  • سری 800:
  • Cisco Router K9-878
  • Cisco Router K9-888
  • سری 1800:

-Cisco Router 1841

  • سری 1900:
  • Cisco Router K9-1941
  • سری 2800:
  • Cisco Router 2801
  • Cisco Router 2811
  • Cisco Router 2821
  • Cisco Router 2851
  • سری 2900:
  • Cisco Router 2901
  • Cisco Router K9-2911
  • Cisco Router K9-2921
  • Cisco Router 2951
  • سری 3800:
  • Cisco Router 3845
  • سوئیچ (Switch)

انتقال پکت به پورت‌های مربوط با نشانی‌های خاص، به صورت مستقیم توسط سوئیچ انجام می‌شود و چند شبکه محلی را به هم مرتبط می‌کند و موجب افزایش توان عملیاتی شبکه می‌شود. سوئیچ‌های سیسکو (Cisco Switches) به طور کلی در دسته‌بندی زیر قرار می‌گیرند:

  • سوئیچ‌های LAN Base لایه Access

در این سوئیچ‌ها هم از شبکه‌‌های کابلی و هم وایرلس به منظور انتقال اطلاعات استفاده می‌شود.

  • سوئیچ‌های LAN Base فشرده

سوئیچ‌هایی که بر خلاف ابعاد کوچکشان، از قدرت بسیاری برخوردار هستند و در توسعه شبکه‌های شرکت‌ها به کار گرفته می‌شوند.

  • سوئیچ‌های LAN Base لایه‌های Distribution و Core :

ایمنی، مقیاس‌پذیری و نیز بهره‌مندی از هوشمندی چشم‌گیر این سوئیچ‌ها، آن‌ها را بسیار سرآمد می‌کند.

  • سوئیچ‌های Data Center:

قابلیت اطمینان بالا در این سو‌ئیچ‌ها موجب شده است که از آن‌ها در دیتاسنترها استفاده شود.

  • سوئیچ‌های Virtual Network و سوئیچ‌های براساس نیازهای فضای کاری کوچک

همان‌طور که گفته شد هر کدام از سوئیچ‌ها به منظور خاصی طراحی و تولید شده‌اند و مشتریان می‌توانند باتوجه به نیاز کاری خود، در میان سوئیچ‌های گفته‌شده انتخاب مناسب داشته باشند. سوئیچ‌های سیسکو (Cisco Switches) بر اساس راه‌کارهایی که ارائه می‌دهند، در سری‌های زیر عرضه شده‌اند.

  • سری 2960:
  • Cisco Catalyst 2960S Series
  • Cisco Catalyst 2960X Series
  • Cisco Catalyst 2960L Series
  • Cisco Catalyst 2960 Series
  • سری 3750:
  • Cisco Catalyst 3750X Series
  • Cisco Catalyst 3750E Series
  • Cisco Catalyst 3750 Series
  • سری 3850:
  • Cisco Catalyst 3850 Series
  • سری 4500:
  • Cisco Catalyst 4500E Series
  • Cisco Catalyst 4500X Series
  • سری 6500:
  • Cisco Catalyst 6500E Series
  • سری 9300:
  • Cisco Catalyst 9300 Series
  • سری 9500:
  • Cisco Catalyst 9500 Series
  • سوئیچ‌های دیتاسنتر سیسکو:
  • سری 4900:
  • Cisco Catalyst 4948E Series
  • Cisco Catalyst 4900M Series
  • سری Nexus:
  • Cisco Nexus 2000 Series
  • Cisco Nexus 5000 Series
  • Cisco Nexus 7000 Series
  • ماژول (Module)

سیسکو (Cisco) برای دستگاه‌های Hot Plug برای رابط‌های گیگابیت اترنت خود از یک استاندارد صنعتی سیسکو استفاده می‌کند که تحت عنوان SFP (Small-From-Factor Pluggable) شناخته می‌شود. روترها و سوئیچ‌های سیسکو در صورتی که از ماژول‌های SFP پشتیبانی کنند، می‌توانند از امکان اتصال انواع فیبرنوری و نیز کابل مسی بهره‌منده شوند.

قابلیت Hot Plug، برتری چشم‌گیری به ماژول‌های SFP می‌دهد. منظور از Hot Plug امکان تعویض ماژول در زمان روشن بودن روتر یا سوئیچ وجود دارد. قابلیت پشتیبانی پورت به پورت ماژول‌های SFP در روترها وسوئیچ‌های سیسکو (Cisco) به شکل‌های 1000BASE-ZX، 1000BASE-EX، 1000BASE-LX/LH، 1000BASE-SX، 1000BASE-T و 1000BASE-BX10-D/U فراهم است.

  • IP Phone

همان‌طور که پیش از این گفته شد، کمپانی سیسکو در زمینه ارسال صدا و تصویر نیز با تولید تجهیزات ارتباطی، بسیار قدرتمند عمل کرده است. کیفیت صدای فوق‌العاده، دکمه هدایت دوسویه، کلیدهای ثابت مخصوص به منظور برقراری تماس‌های کنفرانسی، ارسال پیام تماس در تماس‌های معمول دفاترکار، از امکانات چشم‌گیر این تلفن‌ها است که از مدل‌های متنوعی برخوردارند در نتیجه سازمان‌ها می‌بایست برای انتخاب یک یا چند مدل از تلفن‌های IP سیسکو، نیازهای کاری خود، تعداد کارکنان و نوع کاربری خود را در نظر بگیرند.

ساپراصنعت ، در زمینه تأمین و ارائه تجهیزات سیسکو (Cisco) ، از پیشگامان ارائه خدمت به شما مشتریان عزیز، در سراسر ایران است. ما در ساپراصنعت به عنوان نماینده فروش تجهیزات سیسکو در ایران، ضمن تأمین تجهیزات اوریجینال و دارای گارانتی سیسکو با مناسب‌ترین قیمت، موفق شده‌ایم اعتماد مشتریان سیسکو (Cisco) را کسب کنیم و این برای ما افتخار است که توانستیم برای استفاده از بهترین فناوری‌های عرضه شده توسط کمپانی سیسکو (Cisco) راهکارهای مؤثر ارائه دهیم.

شما عزیزان می‌‌توانید با کارشناسان برجسته ما، تماس بگیرید. همکاران ما در ساپراصنعت آماده ارائه مشاوره و پاسخگویی به سؤالات شما هستند تا بتوانید با توجه به نیاز کسب‌و کاریتان، بهترین انتخاب را داشته باشید.

بازدید : 108
پنجشنبه 18 دی 1399 زمان : 14:07

فروش سرورهای تیغه‌ای HP (HP BladeSystem) با هدف حداکثر نظارت و مدیریت و استفاده بهینه از تمامی فضای رک‌ در ابعاد کوچک:

  • قیمت مناسب و مقرون‌به صرفه
  • گام روبه جلو از زیرساخت‌های فناوری اطلاعات
  • سهولت و کم‌هزینه بودن استقرار و مدیریت
  • کاهش 90درصدی Downtime و نیز کاهش هزینه خنک‌سازی (کولینگ) و مصرف انرژی
  • ابعاد کوچک
  • مناسب برای کسب‌وکارهای بسیارکوچک تا سازمان‌های بسیار بزرگ
  • طراحی‌شده برای مجازی‌سازی و نیز انجام محاسبات مبتنی بر Cloud و نرم‌افزار محور
  • کارایی و قابلیت اطمینان بالا
  • ارائه هزینه کل مالکیت (TCO) کمتر به همراه ذخیره‌ساز مناسب
  • پشتبانی از دو عدد هارد ، 8 اسلات حافظه و دو کارت شبکه
  • نیاز به Blade Enclosure

این ویژگی‌ها سبب شده است که استفاده از سرورهای BL، نسبت به سرورهای رک‌مونت، کاهش هزینه بسیار به دنبال داشته باشد.

از این سرور، در سازمان‌های بزرگ مانند دیتاسنترهای بزرگ استفاده می‌شود. این سرورها حالت تیغه‌ای دارد و انعطاف‌پذیری بالا و ساختار متفاوت آن باعث ارتقای کیفیت سرویس‌دهی و کاهش هزینه دیتا سنترشده است. اهمیت این سرورها زمانی مشخص می‌شود که برای هرمترمربع از دیتاسنتر هزینه زیادی پرداخت شده باشد، زیرا نحوه قرار‌گیری این سرورها در رک به صورت مجموعه‌ای است و ۸ يا ۱۶ عدد از آنها در محفظه‌های مخصوصی به اسم C7000 و C3000 قرار می‌گیرد و سپس در رک نصب می‌شود. به این‌ترتیب تعداد سرورهای BL قابل نصب در یک رک، ۲ برابر تعداد سرورهای DL قابل نصب در همان رک است.

در سرورهای BL، سه لایه شبکه، سرور و استوریج یک زیرساخت کلی به ما می‌دهد و تمامی اجزا با یک بستر مدیریتی کنترل می‌شود و همین موضوع کار را ساده‌تر می‌کند. این سرورها کارایی خوبی در پیاده‌سازی مجازی‌سازی سرور دارند. دستگاه دارای یک شاسی به‌نام Enclosures و تعدادی تیغه سرور است که تیغه‌ها به‌صورت عمودی در شاسی قرار می‌گیرند.

شرکت ساپراصنعت، سری BL از سرورهای HP را در مدل‌های زیر برای فروش، نصب و نیز راه‌اندازی و پشتیبانی در اختیار مشتریان خود با قیمتی مناسب، قرار می‌دهد:

  • HPE Proliant BL460c G9: سروری با حافظه 16گیگابایتی مجهز به پردازنده اینتل‌زئون، که با ارائه امکان ذخیره‌سازی بیش‌تر و عملیات ورودی/ خروجی با سرعت بیش‌تر، در دیتابیس‌ها و نیز فضای ابری مورداستفاده قرار می‌گیرد.
  • HPE Proliant BL460c G10: به منظور توسعه عملکرد کسب‌وکار در یک بستر مطمئن و امن با زیرساخت یکپارچه، کمپانی HP این سرور را به بازار معرفی کرده است که دارای قابلیت انعطاف‌پذیری بالا و نیز قابلیت سرعت‌بخشیدن به عملیات I/O است.
  • HPE Proliant BL660c G9: سروری چهارپردازنده‌ای، که قابلیت مقیاس‌پذیری در هر حجمی از دیتا را دارد. به منظور استفاده در مجازی‌سازی، دیتابیس‌ها و داده‌هایی با پردازش بالا بسیار کاربردی است.

بازدید : 115
سه شنبه 16 دی 1399 زمان : 18:11

HPE D3700

با حداقل هزینه، بیشترین فضای ذخیره‌سازی را فراهم می‌کند. در دفاتر و سازمان‌های کوچک و متوسط، به کمک سیستم‌های ذخیره‌سازی اکسترنال، مدیریت فضای ذخیره‌سازی با توجه به میزان رشد کسب‌وکار ممکن می‌شود. نسل استوریج‌های ۱۲ گیگابایتی SAS سری 3000 ، چندلایه ، کم‌هزینه و با قابلیت انعطاف‌پذیری بسیار است. در انکلوژرهای D3700 به کمک 25 هارد SFF ، در نسل ۸ و ۹ فضای سرورهای پرولیانت به سادگی به کمک استوریج اکسترنال افزایش می‌یابد و نیازی نیست که به دنبال روش‌هایی مانند SAS یا NAS بروید. در سرور نسل ده، مدل D3710 ارائه شده است که امکان افزایش ظرفیت ذخیره‌سازی را فراهم می‌کند. قرارگیری استوریج در داخل رک، کاهش زمان تأخیر را به دنبال دارد چرا که داده‌ها مسیر طولانی طی نمی‌کنند. و نکته حائز اهمیت این است که استوریج‌ها فقط در اختیار یک سیستم قرار می‌گیرند.

ویژگی‌های HPE D3700:

  • پشتیبانی از 25 هارد (SFF)

راهکار های افزایش ظرفیت ذخیره سازی در HPE D3700:

  • اتصال به 8 عدد انکلوژر D3700 به حالت آبشاری از طریق استقرار یک کنترلر روی سرور، فضای ذخیره‌سازی را گسترش می‌دهد و از طریق 200 عدد هاردSFF، حداکثر فضا را در اختیار قرار می‌دهد.
  • امکان نصب SAS SATA و SSD روی دستگاه های سری D3000 . وجه تمایز این سری نسبت به دستگاه‌های سری 2000 ، پشتیبانی از SAS ۱۲ گیگابایتی است.
  • اتصال مستقیم به سرورهای Proliant و پشتیبانی ازکنترلرهای HPE Smart Array P421,P431,P441,P822و P841
  • اتصال به سرورBlade 6Gb SAS از طریق کنترلرهای HPE Smart Array P721m, P731m یا P741m و سوئیچ‌های 6Gb SAS BL
  • استفاده از قدرت مجازی‌سازی به کمک نرم افزار HPE StoreVirtual(VSA) که امکان ایجاد یک آرایه مجازی مشترک بین فضای داخلی سرور ودستگاه های سری D3000 را فراهم می کند.
  • تضمین امنیت اطلاعات از طریق پشتیبانی از خنک‌کننده و منبع تغذیه اضافه و نیز پشتیبانی از انواع RAID با توجه به نوع کنترلر به این معنا که قابلیت Redundant کمک می کند که منبع تغذیه و فن دوم در صورتی که فن و منبع تغذیه اول دچار مشکل شود، به کار بیفتد و در عملکرد سیستم اختلالی به وجود نیاید.
  • از طریق پشتیبانی از نرم‌افزارهای مدیریت ظرفیت ذخیره‌سازی ( SIM، SSA و ACU ) ، امکان افزایش آنلاین فضای ذخیره‌سازی،جابه حایی بین RAIDها، تغییر اندازه Strip به صورت آنلاین و در نهایت مشخص کردن هارد اضافه به صورت آنلاین، مدیریت ذخیره‌سازی به بهترین شکل در HPE D3600 انجام می‌شود.
  • HPE Smart Cash : امکان قراردادن اطلاعات مهم روی SSD هایی با سرعت بالا به شرط پشتیبانی کنترلر از این قابلیت.

بازدید : 332
دوشنبه 15 دی 1399 زمان : 15:16

آشنایی با سیستم‌عامل سوئیچ‌های مرکزداده نکسوس سیسکو (Cisco Nexus Data Center Switches)

سیستم عامل سو‌ئیچ‌های Nexus به طور پیش فرض NX-OS سیسکو است. این نرم‌افزار، سیستم عاملی است که در سطح مرکزداده تعریف شده است و طراحی آن از اساس برای ماژولار، انعطاف‌پذیری و اثربخشی بسیار بوده است. در مراکزداده‌ای که از حساسیت بالایی برخوردار هستند و قابلیت تحمل خطا و نیز اطمینان‌‌پذیری بالا در آن بسیار حائز اهمیت است، استفاده از این سیستم‌‌عامل ایده‌آل است.

معماری سیستم عامل NX-OS با پشتیبانی از قابلیت پردازش پروتکل‌های ذخیره‌سازی و نیز پروتکل‌های لایه 2 و لایه 3 ، سه عملکرد اصلی مرکزداده (data center) را امکان‌پذیر می‌کند. اجرای هرکدام از این سرویس‌ها در سیستم‌عامل NX-OS به حالت یک پردازش محافظت‌شده به صورت مستقل است به این معنا که وقتی پردازش non-kernel صورت می‌گیرد اجرای آن در محیط محافظت‌شده ی حافظه ی خود آن انجام می‌شود در نتیجه توانایی تحمل خطا فراهم می‌گردد و در صورت بروز مشکل در پردازش، آن مشکل به دیگز پردازش‌ها آسیبی نمی‌زند و در همان پردازش محدود و ایزوله خواهد شد. از آنجایی که سیستم‌عامل NX-OS براساس لینوکس است، در نتیجه از مزیت‌هایی که توسط امن‌ترین سیستم‌عامل ارائه می‌شود نیز برخوردار است.

بیش‌تر امکاناتی که در سیستم‌عامل NX-OS وجود دارند به منظور استفاده بهتر از پردازنده و حافظه، به صورت پیش‌فرض اکتیو نیستند. بنابراین در صورت نیاز به عنوان مثال به یک فناوری مانند UDLD، فعال‌سازی این قابلیت به صورت دستی می‌بایست انجام شود. یک بازه‌ی زمانی 120 روزه برای تست لایسنس سیستم‌عامل NX-OS تعیین شده است که مشتریان می‌توانند ویژگی‌های این سیستم‌عامل را در این بازه زمانی، بدون اینکه خریدی انجام دهند، مورد آزمایش و بررسی قرار دهند.

سیستم‌عامل قدیمی سیسکو یعنی Cisco IOS که در سوئیچ‌های کاتالیست سیسکو (Cisco Catalyst Switches) وجود دارند، از یک محیط CLI برخوردارند که چنانچه افراد متخصص با آن کار کرده باشند، به هنگام کار با عملکردهای پایه سیستم‌عامل NX-OS به مشکلی برنمی‌خورند. ضمن آنکه این افراد می‌توانند از نرم‌‌افزار رسمی سیسکو با نام Cisco IOS to NXOS Configuration Converter برای تسهیل استفاده از NX-OS کمک بگیرند. این نرم‌افزار که قابلیت پشتیبانی از کانفیگ IOS سوئیچ‌های سری 4900 کاتالیست و 6500 کاتالیست سیسکو را دارند و از قابلیت تبدیل به کانفیگ در سیستم‌عامل‌های سری نکسوس سیسکو یعنی سوئیچ‌های 3000 Nexus، سوئیچ‌های 5000 Nexus، سوئیچ‌های 7000 Nexus و سوئیچ‌های 9000 Nexus را دارند، به صورت آنلاین و رایگان عرضه شده‌اند.

با سیستم‌عامل سوئیچ‌های Nexus سیسکو آشنا شدیم، در ادامه به بررسی تفاوت‌های اساسی میان سوئیچ‌های کاتالیست سیسکو و سوئیچ‌های نکسوس سیسکو می‌پردازیم. اصلی ترین تفاوت آن‌ها در سیستم‌عاملی است که به طور پیش‌فرض در آن‌ها قرار گرفته است. که با هم نگاهی به تفاوت‌های میان این سیستم‌عامل‌ها می‌اندازیم:

تفاوت‌های اصلی میان سیستم‌عامل سوئیچ‌های نکسوس (Nexus NX-OS) و سیستم‌عامل سوئیچ‌های کاتالیست (Catalyst IOS)

تفاوت‌های اساسی میان سیستم‌عامل سوئیچ‌های نکسوس (Nexus NX-OS) و سیستم‌عامل سوئیچ‌های کاتالیست (Catalyst IOS) برقرار است که به موارد زیر می‌توان اشاره کرد:

  • مدل لایسنس‌دهی مورداستفاده در NX-OS، feature-based است. به‌طور پیش‌فرض ویژگی‌های Unidirectional Link Detection (UDLD) و Fiber Channel over Ethernet (FcoE) اکتیو نیستند و برای فعال‌سازی آن‌ها می‌بایست از دستورات کانفیگ استفاده شود. بدیهی است تا پیش از فعال‌سازی قابلیت‌ها، دسترسی به فرمان‌های کانفیگ برای آن قابلیت امکان‌پذیر نیست.
  • از تنظیماتی که به طور پیش‌فرض وجود دارند می‌‌توان به Telnet غیرفعال، و ( SSHv2 ) Secure Shell version 2 فعال اشاره کرد.
  • پشتیبانی از ویژگی VDC روی پلتفرم 7000 نکسوس از خصوصیات سیستم‌عامل NX-OS است. به کمک این قابلیت، تقسیم یک تجهیز سخت‌افزاری به چند دستگاه منطقی امکان‌پذیر می‌شود. از Default VDC به صورت پیش‌فرض در سوئیچ‌های دیتاسنتر Nexus سیسکو استفاده می‌شود.
  • ورود به دستگاه با رمز به تنهایی امکان‌پذیر نیست و کاربر مدیر پیش‌فرض ادمین است.
  • سیستم‌عامل NX-OS ، یک kickstart image و یک system image را به کار می‌برد. kickstart image، هسته Linux را ارائه می‌دهد و عملکردهای لایه سه‌ای و دویی و ویژگی‌هایی نظیر OTV، DHCP و ... توسط system image فراهم می‌گردد.
  • از دیگر ویژگی‌های NX-OS، قابلیت پشتیبانی از Checkpoint & Rollback‌ است. به کمک این ویژگی، امکان ایجاد snapshut از کانفیگ دستگاه فراهم می‌شود و قادر خواهید بود تغییرات در لحظه دلخواه، برگردانید بدون اینکه کوچکترین توقفی در کار دستگاه ایجاد شود.
  • تمامی رابط‌های اترنت در NX-OS به نام Ethernet نامیده می‌شوند و در نتیجه نام‌هایی مانند 10Gb Ethernet، Gb Ethernet‌و Fast Ethernet دیگر به کار برده نمی‌شود.
  • EtherChannel که در سیستم‌عامل Cisco IOS وجود دارد به Port-Channel در سیستم‌‌عامل NX-OS سیسکو تغییر کرده است.
  • فرمان Write memory در سیستم‌عامل NX-OS وجود ندارد و دستور copy running-config startup-config جایگزین شده است.
  • دو مدل کانفیگ برای پروتکل‌های روتینگ تعریف شده است:
  • IGP: پیروی از مدل interface-centric
  • BGP: پیروی از مدل neighbor-centric

مقایسه میان سوئیچ‌های در سطح بالای نکسوس (Nexus) و سوئیچ‌های کاتالیست (Catalyst) سیسکو

همان‌طور که پیش از این گفته شد طراحی سوئیچ‌های Nexus به منظور استفاده در مرکزداده (data center) صورت گرفته است و در مقایسه با سوئیچ‌های هسته (core) کاتالیست از ویژگی‌های زیر برخوردارند:

  • رابط (interface): قابلیت پشتیبانی از پورت‌های 100 گیگابیت اترنت در سوئيچ‌های N7K وجود دارد حال آنکه سوئیچ‌های core‌کاتالیست سری 6500 و 6800 قابلیت پشتیبانی از پورت‌هایی با حداکثر 40 گیگابیت اترنت را دارند.
  • ظرفیت (Capacity): حداکثر 42 ترابیت در ثانیه ظرفیت توسط سوئیچ‌های N7K (سوئیچ سری 7700 Nexus) فراهم می‌شود و این مقدار در سوئیچ‌های N9K (سوئیچ سری 9500 Nexus) به 60 ترابیت در ثانیه می‌رسد. در سوئیچ‌های رده‌بالای کاتالیست، در سری 6800 بیش‌ترین ظرفیتی که فراهم می‌شود 6ترابیت در ثانیه و در نتیجه در مقایسه با Nexus خیلی کمتر است.
  • مقیاس‌پذیری پورت (Port Scalability):

پورت‌های 40، 10 و 1 گیگ که در سوئیچ‌های Nexus سیسکو مورد استفاده قرار می‌گیرند، از تراکم بالایی برخوردارند و همین موضوع باعث مقیاس‌پذیری بالاتر سوئيچ‌های خانواده Nexus در مقایسه با سوئيچ‌های 6800 و 6500 کاتالیست شده است.

  • دسترس‌پذیری بالا (High Availability):

استفاده از فناوری vPC در سوئيچ‌های Nexus از قابلیت‌های رایج HA سوئیچ‌های Nexus است که به حالت VSS‌در سوئیچ‌های کاتالیست شباهت دارد. این ویژگی به منظور فراهم کردن multi-chassis link aggregation به کار گرفته می‌شود. بین این دو قابلیت یک فرق اساسی وجود داردو آن هم این است که کارکرد 2 سوئیچ Nexus به صورت جداگانه صورت می‌گیرد و دلیل آن عدم اتکای vPC روی یک control plane برعکس VSS است.

  • قابلیت VDC:

وجود این قابلیت در سوئیچ‌های N7K تقسیم این سوئیچ به چند سوئیچ منطقی را امکان‌پذیر می‌سازد که تنها راه ارتباطی میان این سوئيچ‌های منطقی مستقل از هم، اتصال از طریق یک کابل فیزیکی است که پورت‌ موجود در یک VDC‌را به پورت موجود در VDC‌دیگر وصل می‌کند. سوئیچ‌های مبتنی بر SUP1 یا SUP2 از حداکثر چهار VDC پشتیبانی می‌کنند و این مقدار در سوئيچ‌های مبتنی بر ( SUP2E ) Supervisor 2 Enhanced به 8 می رسد. برای هر سوئیچ منطقی به کمک ویژگی VDC یک control plane مجزا به کار گرفته می‌شود. مزیت یکپارچه‌سازی چند سوئیچ Nexus توسط فناوری مجازی قابلیت VDC فراهم می‌شود.

  • قابلیت پشتیبانی از Fabric Extenderهای N2K توسط سوئیچ‌های N5K، N7K و N9K

وجود این توانایی در سوئیچ‌های Nexus ، باعث تسهیل مدیریت، کارکرد و توسعه شبکه مرکزداده می‌شود.

  • قابلیت پشتیبانی از فناوری‌های گوناگون DC interconnection در سوئیچ‌های سری N7K

این قابلیت در سوئيچ‌های 6500 و 6800 کاتالیست وجود ندارد ضمن آنکه قابلیت پشتیبانی از فناوری‌های VXLAN، OTV و Fabric path در سوئیچ‌های N7K وجود دارد.

  • قدرت بالاتر سیستم‌عامل NX-OS‌در مقایسه با سیستم‌عامل IOS

سیستم‌عامل NX-OS از اساس برای ماژولار، انعطاف‌پذیری و اثربخشی بسیار طراحی شده است.

  • قابلیت پشتیبانی از پروتکل‌های ذخیره‌سازی اطلاعات (FCoE و FC)

این قابلیت در سوئيچ‌های N7K و N5K شبکه‌ی Converge LAN/SAN را فراهم می‌کند. قابلیت پشتیبانی از این پروتکل‌ها در سوئيچ‌های 6800 و 6500 کاتالیست وجود ندارد.

  • عدم پشتیبانی از line card ماژول خدمات در سوئیچ‌های Nexus

قابلیت پشتیبانی از service module line card از جمله (FWSM) Firewall Service Module و (WiSM) Wireless Service Module در سوئیچ‌های Nexus مانند 6500 و 6800 کاتالیست وجود ندارد.

  • عدم پشتیبانی از NAT درسوئیچ‌های Nexus

سوئیچ‌های 6500 و 6800 کاتالیست سیسکو از قابلیت پشتیبانی از NAT را دارند، این در حالی است که این ویژگی در سوئیچ‌های Nexus‌ پشتیبانی نمی‌شود.

بررسی موارد کاربرد سوئیچ‌های Nexus سیسکو

برای مرکزداده (Data center) معماری‌های مختلفی تعریف شده است. با توجه به اینکه سوئیچ‌های Nexus‌ سیسکو در دیتاسنتر مورد استفاده قرار می‌گیرند، نگاهی به معماری‌های گوناگون دیتاسنترها می‌اندازیم تا موقعیت‌های ایده‌آل برای به کاربردن سوئیچ‌های Nexus سیسکو را بررسی کنیم.

به طور کلی سه معماری برای مرکزداده تعریف شده است:

  • معماری مرکزداده تک لایه ( data center architecture Single Tier)

در این معماری سوئیچ‌های N7K قادرند در هر دو لایه دسترسی و هسته مورد استفاده قرار بگیرند. برای برقراری ارتباط بین سرورها در لایه دسترسی از linecardهای 48 پورت گیگابیت اترنت که به لحاظ قیمتی بسیار هم ارزان هستند و یا در صورتی که وجود پورت‌های 10 گیگ اترنت لازم باشد می‌توان از linecardهای 32 پورت 10 گیگابیت استفاده کرد.

چنانچهCisco Nexus 2000 fabric extender ها را به سو‌ئیچ‌های N7K وصل کنیم می‌توانیم مراکزداده‌ای که از معماری تک‌لایه برخوردارند را توسعه دهیم که بین سرورها ارتباط برقرار می‌کنند. نکته حائز اهمیت این است که سوئیچ‌های 2000 Nexus تنها به منظور برقراری ارتباط بین سرورها و هاست‌ها به کار گرفته می‌شود در نتیجه برای برقراری ارتباط بین سوئیچ‌ها مورد استفاده قرار نمی‌گیرد.

در این پیکربندی، برای سرورها با طراحی (ToR) Top of Rack راهکاری ارائه می‌شود و لایه‌های مجتمع، دسترسی و هسته به صورت خلاصه در یک لایه قرار می‌گیرند و سوئیچ N7K نقش مرکز مدیریتی را بر عهده دارد. در صورتی که با محدودیت بودجه مواجه باشید می‌توانید از N9K به N7K استفاده کنید. در صورتی که مرکزداده کوچک باشد ، راهکاری که مناسب باشد و در عین حال به لحاظ هزینه، مقرون به صرفه‌تر باشد، استفاده از دو سوئیچ N5K در این معماری است.

  • معماری مرکزداده 2 لایه ( data center architecture Tow Tier)

چنانچهCisco Nexus 2000 fabric extender ها را به سو‌ئیچ‌های N5K وصل کنیم می‌توانیم مراکزداده‌ای که از معماری Tow Tier برخوردارند، ایجاد کرد. سوئیچ‌های N5K با طراحی End of Row (EoR) در نقش سوئیچ‌های لایه دسترسی عمل می‌کنند اتصال آنها به 2 سوئيچ N7K از طریق لینک‌های گوناگون صورت می‌گیرد. این معماری، لایه دسترسی و ترکیبی از 2 لایه تجمع و هسته را شامل می‌شود.

  • معماری مرکزداده 3 لایه ( data center architecture Three Tier)

با وجود لایه دسترسی و نیز جایگاهی که سوئیچ‌های N5K و N2K دارند ، این معماری، شبیه به معماری مرکزداده 2 لایه است. در این معماری برای لایه تجمع، چند سوئیچ N7K به کار گرفته می‌شود. 2 سوئیچ N7K نیز در لایه هسته مورد استفاده قرار می‌گیرند.

سوئيچ‌های N9K، در معماری لایه‌ای access-aggregation-core، معماری Leaf and spine و نیز compact aggregation layer به کار برده می‌شوند. دلیل آن هم عملکرد شگفت‌انگیز و نیز برخورداری سوئیچ‌های N9K از یک پکیج کامل از امکانات است که می‌تواند آن‌ها را به صورت یک پلتفرم تطبیق‌پذیر در اختیار قرار دهد.

در این مقاله، ضمن معرفی سیستم‌عامل‌های Nexus، به بررسی تفاوت آن‌ها با سوئيچ‌های کاتالیست سیسکو پرداختیم و در انتها معماری‌های مختلف دیتاسنتر و استفاده از سری‌های مناسب سوئيچ‌های Nexus در این معماری‌‌ها را بررسی کردیم.

کارشناسان ما در ساپراصنعت برای پاسخگویی به سؤالات شما و نیز ارائه مشاوره و راهنمایی در ارتباط با قیمت انواع سوئیچ سیسکو آماده‌اند و چنانچه لازم باشد با حضور در سازمان شما و بررسی نیازمندی‌هایتان، مناسب‌ترین انتخاب را برای سوئیچ سیسکو به شما معرفی می‌کنند. با ما در تماس باشید.

بازدید : 99
سه شنبه 9 دی 1399 زمان : 15:40

با قطعات سرور hp می‌تواند در عملکرد، سرعت و کیفیت تجربه کاری و شبکه سازمانی شما، تعیین کننده اصلی باشد. اما بسیار حائز اهمیت است که از اوریجینال بودن قطعات سرور hp اطمینان حاصل شود.

معرفی قطعات سرور اچ‌پی

· شاسی یا مادر برد

تمام قطعات سرور hp روی یک شاسی و یا مادربرد قرار می‌گیرند. که پایه اتصال تمام قطعات به یکدیگر محسوب می‌شود. در واقع هنگامی که شما اقدام به خرید سرور hp می‌کنید، در حال خرید یک شاسی هستید که تمامی قطعات سرور hp بر روی آن نصب شده است. در مدل سرورها هم بیشتر به مادربرد آن توجه می‌شود. در واقع بسیاری از قابلیت‌های هر سرور hp به دلیل امکاناتی است که از طریق مادربرد یا شاسی ایجاد شده است.

· پردازنده سرور

پردازنده مهم‌ترین قطعه در میان قطعات سرور hp‌است. و قلب اصلی یک شبکه محسوب می‌گردد. کمپانی Intel، AMD و چند کمپانی دیگر با شرکت HPE همکاری می‌کنند که انواع گوناگونی از پردازنده‌های سرور را تولید و عرضه می‌نمایند.

· رم سرور

رم به عنوان یکی از قطعات سرور که وظیفه افزایش سرعت عملیات‌های پردازشی سرور را بر عهده دارد با ظرفیت‌های مختلفی عرضه می‌شوند که در سال‌های اخیر، به ظرفیت آن‌ها افزوده شده است. در طی کمتر از بیست سال از رم‌های چند مگابایتی به رم‌های چند ترابایتی رسیده‌ایم. بنا به گفته کارشناسان شرکت HPE در سال‌های اخیر شاهده ورود رم‌های 512 گیگابایتی و بالاتر خواهیم بود.

· منبع تغذیه سرور

تمام قطعات سرور hp در هنگام کار به انرژی برق نیاز دارند. توزیع درست این انرژی باید توسط یک مدار جداگانه ضورت بگیرد. منبع تغذیه یا پاور وظیفه انجام این کار را بر عهده دارد. در منبع تغذیه انرژی برق بر اساس مصرف، ولتاژ و آمپراژ مورد نیاز قطعات سرور hp تقسیم شده و یا به صورت مستقیم و یا توسط مدارهای مادربرد به قطعات سرور hp ارسال می‌شود. استفاده کردن از چند پاور برای جلوگیری از قطع ناگهانی جریان برق و افزایش ضریب اطمینان، در بیشتر سرورهای hp امکان‌پذیر است.

· هارد سرور

‌هاردها پنجمین قسمت مهم در میان قطعات سرور hp هستند. بسیاری از نمونه‌های سرور hp در بدو امر فاقد هرگونه‌هارد هستند. ‌هارد حافظه قطعات سرور hp است و تمامی آنچه که کاربران و سیستم‌های نظارتی و مدیریتی انجام می‌دهند در آن ذخیره می‌شود. اکنون دو نمونه‌هارد مکانیکی (H.D.D) و حافظه‌های حالت جامد (S.S.D) در سرورها استفاده می‌شوند. با این حال حافظه‌های حالت جامد (S.S.D) طرفداران زیادی پیدا کرده است و به خاطر سریعتر بودن و نیز فقدان قطعات مکانیکی، امروزه در بسیاری از سرورها و استوریج‌ها به کار گرفته شده است

· رید‌کنترلر

در هنگامی که شما اقدام به ذخیره‌سازی اطلاعات در سرورها و چند‌هارد می‌کنید، اطمینان از ذخیره‌سازی درست این اطلاعات یکی از مهمترین فاکتورهای عملیاتی است. در این میان به خاطر ترافیک و تعدد‌هارد درایوها به سادگی نمی‌توان اینکار را انجام داد. برای همین در قطعات سرور hp یک قطعه به نام ریدکنترلر قرار گرفته است که نسبت به ایجاد نسخه پشتیبان و صحت از ذخیره‌سازی اطلاعات اقدام می‌کند. ریدکنترلرها با آرایش و شکل‌های گوناگونی در سرورها به کار گرفته می‌شوند.

· کارت شبکه

یکی از مهمترین قطعه‌ها در سرور‌های اچ پی کارت شبکه است که اتصال شبکه به سرور را امکان‌پذیر می‌کند و تمامی ارتباطات سرور با دنیای خارج را برقرار می‌کند. در هنگام خرید قطعات سرور hp یکی از مهمترین پرسش‌های خریداران همیشه معطوف به قدرت و توانمندی این قطعه است. اکنون انواع بسیار گوناگونی از کارت‌های شبکه تولید شده است. و هر کدام نیز بر اساس سرعت، حجم ترافیک و قابلیت‌های شبکه توانمندیهای مختلفی را ارائه می‌کنند.

در هنگام خرید قطعات سرور HPبه نکات زیر توجه نمایید:

قیمت قطعات سرور :hp را نشان برتری آن ندانید. نه گران بودن قطعات سرور و نه ارزان بودن آن نشانه‌ای بر خوب و یا بد بودن آن نیست. نکته مهم اصالت کالاها و نیز قابلیت‌های فنی آن مطابق با نیازهای سازمانی شما است.

دقت در خرید قطعات سرور دست دوم: خرید قطعات سرور hp به خودی خود بد نیست، حتی می‌تواند بخش زیادی از هزینه‌های سرور شما را کاهش دهد. اما دقت کنید که این قطعات ممکن است گارانتی و کیفیت لازم برای کارهای شما را نداشته باشند. برای همین همیشه پیشنهاد اساسی ما آن است که قبل از خرید قطعات سرور hp دست دوم حتما از کیفیت کار آن‌ها مطمئن شوید.

افزایش دانش و توانایی فنی در ارتباط با قطعات سرور اچ‌پی: تمام عرضه کنندگانی که به فروش قطعات سرور hp اقدام می‌کنند دانش و یا توانمندی‌های فنی لازم برای پاسخگویی فعال به مشتریان را ندارند. کم بودن دانش فنی، محدود بودن ابزارهای ارتباطی و یا پنهان کاری عیوب مواردی است که می‌تواند سبب شود در زمان فروش قطعات سرور hp بخش زیادی از نیازهای اطلاعاتی مشتریان پاسخ داده نشود. به‌همین دلیل همواره توصیه می‌شود که از نمایندگان معتبر سرور و قطعات سرور HP، نیازهای خود را تأمین نمایید . ساپراصنعت این افتخار را دارد که در تمامی مراحل تأمین، نصب، پشتیبانی، تعمیر و نگهداری تجهیزات شبکه گام به گام همراه مشتریان عزیز خود باشد.

بازدید : 118
دوشنبه 8 دی 1399 زمان : 5:13

دلایل محبوبیت سرورهای HP در جهان

HP به دلیل برخورداری از قابلیت‌های خاص، قیمت رقابتی با سایر محصولات هم‌رده، کارایی و سرعت بالا، انعطاف‌پذیری بالا، مدیریت‌پذیری و قابلیت اطمینان بالا و بهره‌مندی از سخت‌افزار قدرتمند و نیز تأمین امنیت در سیستم و شبکه در جهان و به‌خصوص ایران بسیار موردتوجه قرار گرفته است و به نوعی بازار فروش را در اختیار دارد. علاوه بر مواردی که بیان شد ویژگی دیگر سرورهای HP کاهش پیچیدگی‌ها و هزینه‌هاست . این امر در HP به دلیل ارائه کارایی بالا و به دنبال آن خرید سخت‌افزارهای کمتر و درنتیجه کاهش هزینه صورت می‌گیرد. علاوه بر آن موجب سهولت در مدیریت سرورها و کاهش نیروی انسانی می‌گردد. با قابلیت ایجاد مجازی‌سازی در مقیاس بالا، نیاز به خرید سخت‌افزار کمتری وجود دارد، ضمن آنکه لایسنس‌های موردنیاز با هزینه کمتر و قابل رقابت با رقبا در دسترس خواهد بود. در نتیجه سرورهای HP در مجموع با صرف انرژی کمتر، امنیت بالایی را فراهم می‌کنند.

بررسی سرورهای پرولیانت HP

سرورهای پرولیانت HP از سه منظر پردازنده، نسل و خانواده می‌توانند مورد بررسی قرار بگیرند:

نسل: براساس پیشرفت تکنولوژی و ارتقا کارایی و عملکرد نسل‌های هشتم، نهم و دهم HP بیش از سایر نسل‌ها موردتوجه قرار گرفته است. به خصوص در سال‌های اخیر سرورهای HP Proliant gen10 توسط کمپانی HPE به بازار عرضه شده‌اند که به دلیل برخورداری از امنیت و چابکی بالا و نیز اقتصادی بودن مورد استقبال بیشتری قرار گرفتند. نسل دهم سرورهای HP از تکنولوژی ISC و نیز پردازنده‌های نسل جدید اینتل زئون (Intel Xeon )بهره می‌گیرد . سرورهای پرولیانت HP از منظر پردازنده در سه دسته جای می‌گیرند:

  1. سری‌های 100، 200، 300 و 400 مجهز به دو پردازنده
  2. سری‌های 500 و 600 مجهز به 4 پردازنده
  3. سری‌های 700 و 900 مجهز به 8 پردازنده

لازم به ذکر است که سری 900 سرورهای پرولیانت HP افزون بر 8 پردازنده، قابلیت پشتیبانی از حداکثر 80 هسته (Core) و حافظه رم حداکثر 4 ترابایت را نیز دارد . هم چنین لازم است بدانید که در سرورهای HP ، پردازنده به کار برده شده در مدل‌هایی که انتهایش 0 نوشته شده است مانند DL360 ، intel و در مدل هایی که انتهایش 5 باشد مانند DL385، AMD است.

دسته‌بندی دیگر سرورهای HP Proliant (پرولیانت اچ‌پی)، تقسیم‌بندی آن به 7 دسته است:

  1. Any connect Server
  2. Micro Server
  3. ML Server
  4. DL Server
  5. BL Server
  6. SL Server
  7. Moonshot Server

برای اینکه بدانیم چه نوع سروری برای سازمان ما مناسب است لازم است ابتدا مشخص کنیم که کسب و کار ما در چه سطحی قرار می‌گیرد:

  • سطح SOHO (کاربران خانگی و کسب و کارهای بسیار کوچک) : میکرو سرور
  • سطح SMB (کسب و کارهای متوسط و رو به توسعه ) : سرورهای ML و DL
  • Enterprise (کسب و کارهای بزرگ و توسعه یافته ): سرورهای ML و DL

و درصورتی که سازمان بزرگ‌تری داشته باشیم لازم است از سرورهای BL‌استفاده کنیم.

باتوجه به اینکه در ایران سرورهای ML و DL بیش از سایر سرورهای HP Proliant مورداستفاده قرار می‌گیرند که در تقسیم‌بندی محصولات HP به‌طور کلی این دو نوع سرور در دو دسته Essential و Performance ارائه شده‌اند.منظور از e در نامگذاری سرورهای HP همان رده Essential و منظور از p در این نامگذاری ، performance‌است. دسته Essential‌ به نوبه خود به دو دسته Right Sized و Small Scale تقسیم می‌شوند که در واقع سرورهای پرولیانت سری 10 و سری 100 است: سرورهای ML10، ML30، DL20، DL60 و DL80 و سرورهای سری 100 که شامل سرورهای ML110، ML150 و DL120،DL160 و DL180 است. در بعضی از این مدل‌ها مانند ML150شاهد توقف تولید نسل نهم آن هستیم.

سرورهای Performance نیز به دو دسته versatile performance و scale up تقسیم می شوند.

سرورهای سری 300 مانند DL360، DL380، DL325، DL385 در رده سرورهای versatile performance قرار می‌گیرند. سرورهای Scale up سرورهای سری 500 هستند مانند : سرورهای 560، 580 نسل نهم و دهم .

بررسی سرورهای DL، ML‌و BL

سرورهای ML (Modular Line) از رده سرورهای Tower محسوب می‌شوند که به صورت ایستاده مورداستفاده قرار می‌گیرند. که در سه گروه 100، 300 و 500 تولید و روانه بازار شده‌اند. که در حال حاضر سری 500 آن تولید نمی‌گردد.

سرورهای BL (Blades Line) از رده سرورهای تیغه‌ای محسوب می‌شوند که برای سازمان‌هایی که دارای محدودیت فضا هستند بسیار مناسب است زیرا این سرورها در رک به صورت مجموعه‌ای قرار می‌گیرند و ۸ يا ۱۶ عدد از آنها در محفظه‌های مخصوصی به اسم C7000 و C3000 قرار می‌گیرد و سپس در رک نصب می‌شود. به این‌ترتیب تعداد سرورهای BL قابل نصب در یک رک، ۲ برابر تعداد سرورهای DL قابل نصب در همان رک است.

سرورهای DL (Density Line) از رده سرورهای Rackmount محسوب می‌شوند یعنی قابل نصب در رک هستند. که در سه گروه 100، 300 و 500 تولید و روانه بازار شده‌اند.

سرور رکمونت سروری است که به کمک یک ریل می تواند در رک نصب شود. طراحی خاص این سرورها باعث شده است که قابلیت پشتیبانی از دو یا چهار CPU و نیز تعدادی اسلات رم را داشته باشند در نتیجه از توان پردازش بالا به منظور استفاده در شبکه و نیز مجازی‌سازی مراکز داده بهره‌مند هستند. با توجه به مدل‌های مختلف سرورهای رکمونت می‌توانند 1 ،۲ و یا 4 یونیت از رک را به خود اختصاص دهند.

سرورهای DL HP Proliantدر واقع پرکاربردترین و پرفروش‌ترین سرور رکمونت محسوب می‌گردند. طراحی ماژولار و نیز قابلیت ارتقای بالا، از شاخص‌ترین ویژگی‌های این نوع سرور محسوب می‌شود. در میان سرورهای DL، سری 300 و 500 آن بیش از سایرین مورد استقبال قرار گرفته است. پشتیبانی از حافظه، کارت‌های گرافیکی به‌منظور استفاده در مجازی‌سازی، پردازنده و نیز به‌کارگیری انواع سرویس‌ها در شبکه از خصوصیات سرورهای DL380 و DL360 است ، هم‌چنین در سرورهای DL580 و DL560 نیز شاهد توان پردازش بسیار بالا هستیم که این سرورها را برای دیتاسنترها و نیز رایانش ابری یا کلودها (Cloud) مناسب می‌سازد.

از ویژگی‌های سرورهای DL سری 100 می‌توان به سادگی و کم‌هزینه بودن آن اشاره کرد. بهره‌مندی این سرورها از دو پردازنده آن‌ را برای کسب‌و کارهای کوچک که از معماری یک لایه برخوردارند، مناسب می‌سازد که شامل مدل‌های DL160، DL120، DL165 و DL180 است. از جمله کاربردهای این سری از سرورهای DL می‌توان به Networking, File and Print Shared internet access اشاره کرد.

سرور DL سری 300 با تنوع در مدل و بهره‌مندی از دو پردازنده، برای مراکز داده و محیط‌های کاری بزرگ به منظور Front-End Network Application HP ، Email Database و ... استفاده می‌شود. مدل‌های DL320، DL360، DL370، DL385 و DL380 از آن به بازار عرضه شده است.

سری 500 سرورهای DL قابلیت توسعه دارند و چهارپردازنده نیز پشتیبانی می‌کنند. به همین دلیل برای اپلیکیشن‌های مهم محاسباتی و نیز انجام پردازش‌های سنگین کاربرد دارد . مانند سیستم‌های CRM Large Database.ERP و ... . سری 500 سرور DL دارای مدل‌های DL580 و DL585‌است.

سرورهای سری DL (DL Servers) برای سازمان‌هایی با امکانات و نیازمندی‌های زیر مناسب است:

  • دارای رک
  • نیاز مبرم به ارسال ایمیل، شبکه‌بندی، مجازی‌سازی و نیز سیستم ارسال پیام
  • نیاز به تنوع در سرور
  • دیتاسنتر، هدف اصلی سازمان
  • نیاز به محاسبات با کارایی بالا (HPC: High Performance Computing)
  • نیاز به پردازنده با تعداد هسته بیش‌تر، افزایش ظرفیت ذخیره‌سازی داخلی و حافظه هوشمند
  • نیاز به پاسخگویی امن با کیفیت بالا

بررسی سرورهای رکمونت نسل نه HP (HP G9 Rackmount Servers)

افزایش سه برابری ظرفیت محاسبات با بهره‌گیری از PCIe و حافظه‌های DDR4 ، ارائه سرویس‌های فناوری اطلاعات با شتاب بیش‌تر و نیز فراهم آوردن زیرساخت‌ها با سرعت 66 برابر بیش‌تر به دلیل بهره‌مندی از ابزار مدیریتی HP OneView و در نهایت بهبود بخشیدن به عملکرد در اپلیکیشن‌های تجاری مهم حداکثر تا ۴ برابر، از خصوصیات مهم سرورهای نسل نه محسوب می‌شود.

بررسی سرورهای رکمونت نسل ده HP (HP G10 Rackmount Servers)

نسل ده سرورهای HP آخرین نسل سرور ارائه شده توسط کمپانی HPE است. این سرورها در ایران با گارانتی معتبر HP عرضه می‌شود بنابراین بسیار مورد توجه شرکت‌های متوسط و بزرگ قرار گرفته است. بهره‌گیری از پردازنده اینتل زئون در نسل ده سرورهای HP، بهبود عملکرد پردازنده تا 80٪، کارایی بیشتر در هسته‌های پردازشگر، قابلیت پشتیبانی از حافظه هوشمند DDR4 با سرعت MT/s 2666 و نیز گنجایش حافظه 3 ترابایتی، امکان استفاده از هاردهای SAS یا SATA با سرعت 12 گیگابایت بر ثانیه، پشتیبانی از محاسبات وسیع و گسترده، پشتیبانی از تکنولوژی Silicon Fingerprit و در نهایت پشتیبانی از HPE Persistent Memory را فراهم کرده است.

تعداد صفحات : -1

درباره ما
Profile Pic
موضوعات
لینک دوستان
آمار سایت
  • کل مطالب : 7
  • کل نظرات : 0
  • افراد آنلاین : 1
  • تعداد اعضا : 0
  • بازدید امروز : 1
  • بازدید کننده امروز : 0
  • باردید دیروز : 0
  • بازدید کننده دیروز : 0
  • گوگل امروز : 0
  • گوگل دیروز : 0
  • بازدید هفته : 2
  • بازدید ماه : 4
  • بازدید سال : 10
  • بازدید کلی : 1751
  • <
    پیوندهای روزانه
    آرشیو
    اطلاعات کاربری
    نام کاربری :
    رمز عبور :
  • فراموشی رمز عبور؟
  • خبر نامه


    معرفی وبلاگ به یک دوست


    ایمیل شما :

    ایمیل دوست شما :


    کدهای اختصاصی